یک کامپیوتر مخفی در هتل ژاپنی ۴۸۰ هزار ایمیل فیشینگ ارسال کرد
زیرعنوان: پلیس ژاپن یک زوج چینی را در ارتباط با پرونده ارسال صدها هزار ایمیل جعلی و استفاده از اطلاعات کارتهای بانکی سرقتشده بازداشت کرده است. کامپیوتری که برای این عملیات استفاده میشد، پشت یخچال اتاق یک هتل در شهر کوبه پنهان شده بود.

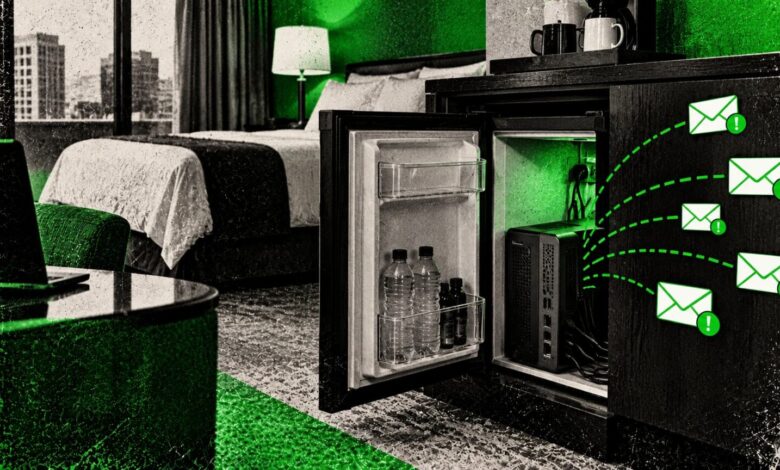
یک پرونده کلاهبرداری اینترنتی در ژاپن پس از کشف کامپیوتری پنهانشده پشت یخچال یک اتاق هتل، به بازداشت دو مظنون منجر شد. این دستگاه طبق گزارشهای منتشرشده، حدود ۴۸۰ هزار ایمیل فیشینگ ارسال کرده بود؛ پیامهایی که با جعل هویت شرکتهای صادرکننده کارت اعتباری، دریافتکنندگان را به وبسایتهای جعلی هدایت میکردند.
به گزارش ارغوان نیوز، این کامپیوتر در هتلی در شهر کوبه ژاپن قرار داشت و از اتصال اینترنت هتل برای ارسال پیامها استفاده میکرد. گزارش منتشرشده از سوی Tom’s Hardware در ۲۲ اکتبر ۲۰۲۶ میگوید پلیس یک زوج چینی را در ارتباط با این پرونده و اتهامهای دیگری مرتبط با کلاهبرداری مالی بازداشت کرده است. تحقیقات درباره نقش دقیق آنها و احتمال ارتباطشان با افراد دیگر همچنان ادامه دارد.
ایمیلهای جعلی چگونه شناسایی شدند؟
بر اساس گزارشها، این عملیات از ۱۵ مه ۲۰۲۵ آغاز شده بود. کامپیوتر کشفشده علاوه بر ارسال صدها هزار پیام، حاوی اطلاعات مربوط به حدود ۲.۴ میلیون نشانی ایمیل نیز بود. این موضوع نشان میدهد دامنه اطلاعات موجود در دستگاه بسیار گستردهتر از تعداد پیامهای ارسالشده بوده است؛ هرچند وجود این نشانیها بهتنهایی ثابت نمیکند که تمام صاحبان آنها قربانی شدهاند.
ماجرا زمانی آشکار شد که یکی از دریافتکنندگان ایمیل مشکوک با هتل تماس گرفت. اطلاعات فنی مرتبط با پیام، نشانی اینترنتی هتل را نشان میداد و همین موضوع کارکنان را به بررسی بیشتر و کشف دستگاه رساند. پس از آن، موضوع به پلیس گزارش شد.
بازداشت زوج چینی و اتهامهای مالی
طبق گزارش Tom’s Hardware، دو مظنون این پرونده با نامهای یِه جیافِنگ و شِن چی معرفی شدهاند. آنها علاوه بر پرونده کامپیوتر مخفی، با اتهامهای دیگری از جمله کلاهبرداری رایانهای و تخلفهای مرتبط با استفاده غیرمجاز از اطلاعات کارتهای اعتباری روبهرو هستند.
گزارشها همچنین حاکی از آن است که پلیس در محل سکونت این زوج ۷۴ تلفن همراه پیدا کرده است. رسانهها مدعی شدهاند که خریدهای انجامشده با اطلاعات کارتهای سرقتشده از سال ۲۰۲۴ تاکنون، در مجموع حدود ۱۰ میلیون ین ژاپن، معادل تقریبی ۶۳ هزار دلار، ارزش داشتهاند. این ارقام بر اساس گزارشهای رسانهای منتشر شدهاند و جزئیات نهایی پرونده هنوز مشخص نیست.
چرا فیشینگ همچنان یک تهدید جدی است؟
فیشینگ یکی از روشهای رایج کلاهبرداری اینترنتی است که در آن مجرمان با جعل هویت بانکها، شرکتهای معتبر یا ارائهدهندگان خدمات، تلاش میکنند اطلاعات حساس کاربران را به دست آورند. این اطلاعات ممکن است شامل مشخصات ورود به حساب، اطلاعات کارت بانکی یا دادههای شخصی باشد.
این پرونده نشان میدهد که حتی یک دستگاه رایانهای معمولی، در صورت استفاده غیرقانونی، میتواند بخشی از یک عملیات گسترده باشد. در عین حال، کشف کامپیوتر در هتل بیانگر اهمیت توجه به گزارش کاربران و بررسی رخدادهای مشکوک در شبکههای اینترنتی است.
برای کاهش خطر، کاربران بهتر است از طریق لینکهای داخل پیامهای غیرمنتظره وارد حساب بانکی خود نشوند، نشانی وبسایت را مستقلاً بررسی کنند و اطلاعات بانکی یا رمزهای ورود را در صفحههایی که به اصالت آنها اطمینان ندارند وارد نکنند.
در مجموع، پرونده ژاپن بار دیگر نشان میدهد که مقابله با کلاهبرداری اینترنتی به همکاری کاربران، کسبوکارها و نهادهای قانونی نیاز دارد. با وجود بازداشت دو مظنون، پلیس همچنان در حال بررسی این موضوع است که آیا آنها مستقلاً فعالیت میکردند یا بخشی از شبکهای بزرگتر بودهاند.