به گزارش ارغوان نیوز، انتشار تصاویری در فضای مجازی با ادعای هک شدن کاربران یک VPN شناختهشده، نگرانیهایی را درباره امنیت اطلاعات کاربران ایجاد کرد. بررسیهای انجامشده نشان میدهد ادعای انتشار اطلاعات کاربران جامپجامپ در دارکوب تأیید نشده است؛ بااینحال، کارشناسان امنیت سایبری درباره خطرهای احتمالی نسخههای دستکاریشده این برنامه هشدار دادهاند.
ادعای هک کاربران جامپجامپ تأیید نشد
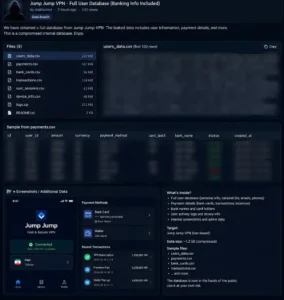
ماجرا ابتدا با انتشار تصاویری در کانالهای تلگرامی و شبکه اجتماعی ایکس آغاز شد. در این تصاویر ادعا شده بود که اطلاعات حساسی مانند شماره کارت بانکی، اطلاعات کیف پول و رمزهای عبور کاربران جامپجامپ به بیرون درز کرده و برای فروش در دارکوب قرار گرفته است.
اما بررسیهای کارشناسی، شواهد قابل اتکایی برای تأیید این ادعا پیدا نکرده است. به گفته کارشناسانی که با زومیت صحبت کردهاند، اطلاعات موجود در تصاویر منتشرشده با الگوهای معمول نشت داده مطابقت نداشته و به همین دلیل احتمال ساختگی بودن این تصاویر مطرح شده است.
بنابراین باید میان ادعای هک شدن پایگاه داده جامپجامپ و نگرانیهای امنیتی درباره خود نرمافزار تفاوت قائل شد.
چرا نسخههای دستکاریشده جامپجامپ خطرناک هستند؟
یکی از مهمترین نگرانیهای مطرحشده مربوط به نسخههایی است که خارج از فروشگاههای رسمی برنامه منتشر میشوند.
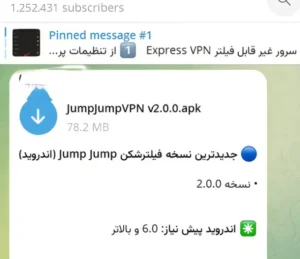
بر اساس بررسی کارشناسان امنیت سایبری، برخی نسخههای جامپجامپ که از کانالهای تلگرامی توزیع شدهاند، ممکن است دستکاری شده باشند. در این شرایط، کاربر ممکن است تصور کند یک VPN معمولی را نصب میکند، درحالیکه کدهای دیگری نیز به برنامه اضافه شدهاند.
کارشناسان درباره احتمال وجود آسیبپذیریهایی در این نسخهها هشدار دادهاند که در صورت سوءاستفاده میتوانند سطح دسترسی بسیار بالایی روی دستگاه ایجاد کنند. البته برخی از این یافتهها همچنان در حد ارزیابی کارشناسی هستند و برای نسبت دادن قطعی یک فعالیت مخرب به سازندگان برنامه، به شواهد فنی مستقل بیشتری نیاز است.
حتی نسخه اصلی هم نگرانیهایی ایجاد کرده است
موضوع فقط به نسخههای غیررسمی محدود نمیشود. طبق بررسی منتشرشده، نسخه اصلی جامپجامپ نیز مجوزهای متعددی از گوشی درخواست میکند.
از جمله موارد مطرحشده، دسترسی به فایلهای دستگاه، اطلاعات مربوط به تلفن و سیمکارت و برخی شناسههای دستگاه است. حجم و نوع این دسترسیها باعث شده کارشناسان درباره میزان دسترسی موردنیاز یک VPN معمولی و رعایت حریم خصوصی کاربران پرسشهایی مطرح کنند.
این موضوع اهمیت بررسی مجوزهای برنامهها را بیشتر میکند؛ زیرا نصب یک VPN به معنای اعتماد کامل به هر نرمافزاری که با عنوان فیلترشکن منتشر میشود نیست.
چرا دانلود VPN از منابع نامعتبر میتواند خطرناک باشد؟
مشکل اصلی بسیاری از برنامههای دستکاریشده این است که کاربر نمیتواند بهسادگی تشخیص دهد فایل دانلودشده دقیقاً همان نسخهای است که توسعهدهنده اصلی منتشر کرده است.
این مسئله درباره VPNها اهمیت بیشتری دارد؛ زیرا چنین برنامههایی بهطور طبیعی با ارتباطات اینترنتی دستگاه سروکار دارند. FBI نیز درباره خطر استفاده از VPNهای رایگان و نامعتبر هشدار داده و توصیه کرده کاربران برنامهها را از فروشگاههای رسمی و توسعهدهندگان معتبر دریافت کنند.
در نتیجه، حتی اگر ادعای نشت اطلاعات جامپجامپ تأیید نشده باشد، خطر استفاده از نسخههای ناشناس و دستکاریشده VPN همچنان موضوعی جدی در امنیت موبایل است.
جمعبندی
در حال حاضر شواهد قابل اتکایی برای تأیید ادعای هک گسترده کاربران جامپجامپ و فروش اطلاعات آنها در دارکوب ارائه نشده است. بااینحال، بررسیهای امنیتی درباره نسخههای دستکاریشده این VPN و دسترسیهای گسترده آن نشان میدهد که کاربران باید هنگام نصب برنامههای مرتبط با امنیت و حریم خصوصی تلفن همراه، احتیاط بیشتری داشته باشند.
هشدار FBI درباره VPNهای نامعتبر